Usluge
Socijalni inženjering
Napadači ne testiraju znanje.Testiraju reakciju.
Možete znati što je phishing, prepoznati sumnjivu poveznicu i uspješno završiti sigurnosnu edukaciju. Ipak, u trenutku pritiska, žurbe ili naizgled legitimnog zahtjeva možete donijeti pogrešnu odluku.
Socijalni inženjering iskorištava normalne obrasce ljudskog ponašanja: povjerenje, autoritet, znatiželju, strah, hitnost i sklonost automatiziranom postupanju.
Zato ne treniramo samo prepoznavanje napada. Treniramo reakciju prije odluke.
Više od klasične awareness edukacije
Tradicionalne edukacije uglavnom prenose informacije: kako izgleda phishing, što treba izbjegavati i na što treba obratiti pozornost.
To je korisno, ali znanje ne znači nužno i odgovarajuće ponašanje.
Naš pristup temelji se na bihevioralnim vježbama (behavioral drills): sudionike stavljamo pred realistične situacije, analiziramo mehanizme manipulacije i uvježbavamo jednostavne, ponovljive postupke.
Cilj nije očekivati da zaposlenici nepogrešivo prepoznaju svaki napad. Cilj je da znaju zastati, procijeniti zahtjev, provjeriti autentičnost i pravovremeno prijaviti sumnjivu situaciju.
Što vježbamo?
Phishing i poslovne prijevare
Lažne poslovne poruke, kompromitirane komunikacijske niti, zahtjevi za promjenu bankovnih podataka, lažne prijave i zahtjevi za otkrivanje vjerodajnica.
Vishing — telefonska manipulacija
Lažni pozivi IT podrške, predstavljanje rukovodstvom, pokušaji pribavljanja MFA kodova, iznuđivanje hitnih radnji i drugi oblici manipulacije glasovnim kanalom.
Smishing, quishing i komunikacijske platforme
Manipulativne SMS poruke, QR kodovi, poruke putem Teamsa i drugih poslovnih komunikacijskih kanala.
Autoritet, hitnost i psihološki pritisak
Kako prepoznati pokušaj manipulacije kada zahtjev dolazi od prividno poznate osobe, nadređenog, dobavljača ili institucije.
AI i uvjerljivi identiteti
Personalizirane poruke, imitacija poslovnog stila, sintetički glasovi i drugi načini kojima napadači stvaraju lažan dojam autentičnosti.
Postupanje nakon pogreške
Što napraviti nakon otvaranja sumnjive poveznice, otkrivanja podataka ili izvršavanja neželjene radnje. Kako brzo prijaviti događaj i omogućiti učinkovit odgovor.
P.A.U.Z.A. — jednostavan postupak pod pritiskom
Umjesto oslanjanja isključivo na intuiciju, uvježbavamo pet koraka:
P — Pauziraj
Prekini automatsku reakciju. Ne donosi odluku samo zato što zahtjev djeluje hitno.
A — Analiziraj
Prepoznaj moguće okidače manipulacije. Što se zapravo traži i kakve bi bile posljedice pogrešne odluke?
U — Upotrijebi drugi kanal
Provjeri zahtjev putem neovisnog i pouzdanog kanala, a ne koristeći kontakte koje je ponudila potencijalno sumnjiva poruka.
Z — Zatraži pomoć
Ako autentičnost nije potvrđena, obrati se odgovornoj osobi, IT-u ili sigurnosnom timu.
A — Akcija nakon provjere
Tek nakon odgovarajuće provjere odluči o daljnjem postupanju. Sumnjive događaje prijavi prema utvrđenoj proceduri.
Ista metoda primjenjiva je na e-poštu, telefonske pozive, SMS, chat i druge komunikacijske kanale.
Isprobajte: sumnjiv poslovni zahtjev
- Od
- Ivan Horvat, direktor <ivan.horvat@uprava-tvrtka.example>
- Prima
- Računovodstvo
- Predmet
- HITNO – plaćanje dobavljaču još danas
Pozdrav,
trenutno sam na sastanku i nisam dostupan na telefon.
Naš dobavljač promijenio je bankovni račun – novi podaci nalaze se u privitku.
Molim te da još danas do 14 h izvršiš plaćanje računa br. 2024-117, inače kasnimo s isporukom.
Nemoj zvati, samo mi potvrdi e-poštom kad je gotovo.
Hvala, Ivan
Što biste učinili?
Znakovi upozorenja u ovoj poruci
- Autoritet – poruka dolazi u ime direktora
- Hitnost – rok „još danas do 14 h”
- Promjena bankovnih podataka
- Zaobilaženje provjere – „nemoj zvati”, „nisam dostupan”
- Nepoznata domena pošiljatelja
Primjer je izmišljen i služi isključivo za demonstraciju. Ne sadrži poveznice, ne traži nikakve podatke i ništa se ne šalje. Stvarne simulacije phishinga i vishinga provode se isključivo uz prethodno odobrenje i dogovoreni opseg.
Kako provodimo treninge?
01 — Razumijevanje konteksta
Analiziramo specifičnosti organizacije, poslovne procese, uloge i situacije u kojima se donose sigurnosno osjetljive odluke.
02 — Interaktivne radionice
Kroz primjere, grupnu analizu i praktične scenarije upoznajemo sudionike s psihološkim mehanizmima manipulacije i načinima sigurnog postupanja.
03 — Bihevioralne vježbe i simulacije
Sudionici uvježbavaju odluke u realističnim, ali kontroliranim situacijama. Prema dogovorenom opsegu moguće je provoditi i simulacije phishinga, vishinga i drugih oblika socijalnog inženjeringa.
04 — Povratne informacije i poboljšavanje
Analiziramo opažene obrasce postupanja, prepoznajemo slabosti i predlažemo poboljšanja edukacije, procedura provjere identiteta i prijavljivanja incidenata.
Skepsa — kratki dnevni drill
Sigurno ponašanje zahtijeva praksu, a ne samo jednokratnu edukaciju.
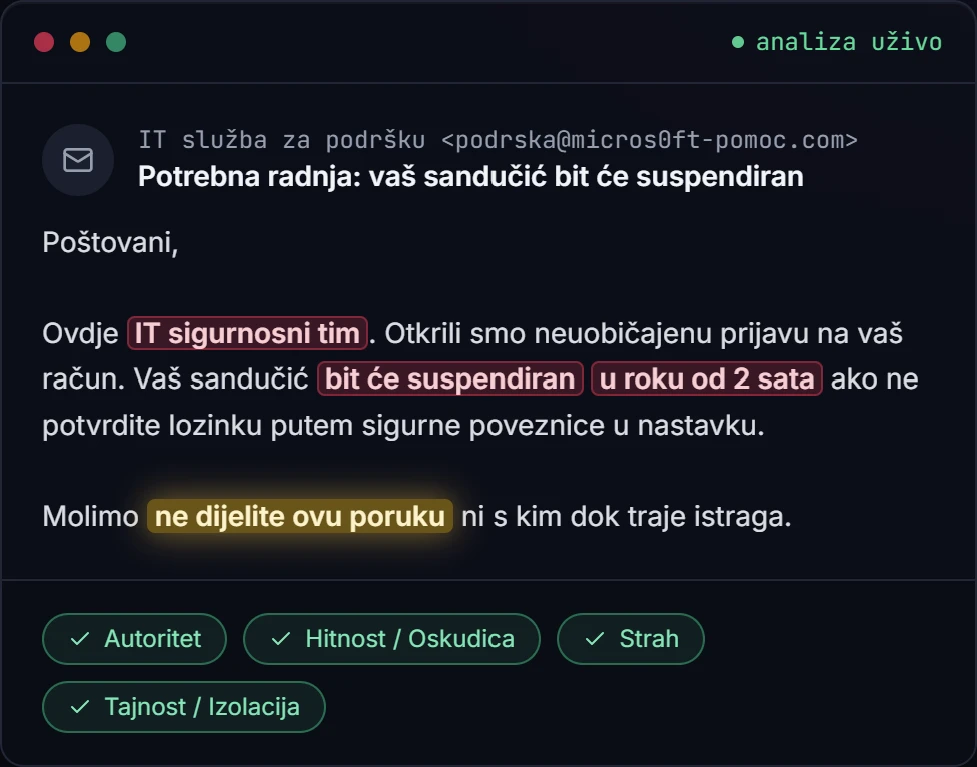
Kao dopuna radionicama i simulacijama dostupan je i Skepsa, sustav za kratke dnevne bihevioralne vježbe.
Koncept se temelji na redovitom suočavanju s kratkim scenarijima u kojima je potrebno procijeniti situaciju i odabrati primjereno postupanje.
Umjesto povremenog podsjećanja na pravila, naglasak je na ponavljanju, aktivnom odlučivanju i razvijanju sigurnosnih navika.
Kako procjenjujemo rezultate?
Ne svodimo uspješnost programa samo na broj zaposlenika koji su završili edukaciju ili kliknuli na simuliranu phishing poruku.
Ovisno o vrsti vježbe i dostupnim podacima, možemo promatrati:
prepoznavanje manipulativnih zahtjeva i sigurnosnih rizika
odabir odgovarajućeg načina provjere identiteta
postupanje u situacijama visokog rizika
prijavljivanje sumnjivih događaja
promjene opaženih obrazaca tijekom ponovljenih vježbi
Rezultate interpretiramo u kontekstu težine scenarija, radnih uloga i specifičnosti organizacije.
Cilj nije prozivati zaposlenike koji pogriješe, nego razumjeti zašto je do pogreške došlo i kako smanjiti vjerojatnost njezina ponavljanja.
Ljudski faktor nije jedina linija obrane
Edukacije i bihevioralne vježbe ne zamjenjuju tehničke sigurnosne kontrole, provjeru identiteta, postupke odobravanja ili učinkovite mehanizme prijavljivanja incidenata.
Najbolji rezultati mogu se očekivati kada zaposlenici imaju znanje i uvježbane reakcije, ali i jasno definirane procese te tehničku podršku za sigurno postupanje.
Sigurnost mora biti ugrađena u način rada organizacije, a ne prepuštena sposobnosti pojedinca da svaki put prepozna prijevaru.
Za koga je program?
Treninge prilagođavamo djelatnosti i stvarnim rizicima organizacije, a posebno zaposlenicima na pozicijama koje uključuju:
- financijske transakcije i računovodstvo
- upravljanje ljudskim resursima
- IT podršku i administraciju sustava
- nabavu i komunikaciju s dobavljačima
- korisničku podršku i prodaju
- rukovodstvo i osobe koje odobravaju važne poslovne odluke
Kontakt
Otporniji ljudi. Sigurnije odluke.
Napadači koriste situacije u kojima ljudi reagiraju automatski. Naš cilj je pomoći organizacijama razviti sigurnosne navike, pouzdane postupke provjere i kulturu pravovremenog prijavljivanja.
Dogovorite radionicu ili program bihevioralnih vježbi.