Znanje je važno.Prava odluka u pravom trenutku još je važnija.

Sigurnost organizacije ne ovisi samo o tehnologiji, politikama i procedurama. Ovisi i o ljudima koji svakodnevno koriste informacijske sustave, obrađuju podatke, donose poslovne odluke i reagiraju na neočekivane situacije.

Međutim, različite uloge zahtijevaju različita znanja. Zaposlenik treba prepoznati sumnjivu poruku i znati kako postupiti. IT administrator mora razumjeti tehničke rizike i sigurnosne kontrole. Uprava mora biti sposobna donositi informirane odluke o rizicima, odgovornostima i kontinuitetu poslovanja.

S više od 17 godina iskustva u nastavi i edukaciji, naglasak stavljamo na razumljivo prenošenje stručnog znanja, aktivno sudjelovanje polaznika i konkretne situacije iz poslovnog okruženja.

ITsec provodi praktične i interaktivne edukacije prilagođene stvarnim odgovornostima, potrebama i sigurnosnim rizicima organizacije.

Ilustrativni scenariji

Od znanja do sigurnog postupanja

Zaposlenici

Scenarij

„Stigla je hitna poruka o promjeni bankovnog računa dobavljača.”

Situacija

Dobavljač navodno šalje zahtjev za hitnu promjenu podataka za plaćanje.

  1. Razumjeti

    Kako napadači koriste hitnost i lažno predstavljanje poslovnih partnera.

  2. Uvježbati

    Prepoznati znakove upozorenja u realističnoj poruci i odabrati postupak.

  3. Primijeniti

    Zastati, provjeriti zahtjev i prijaviti ga prije bilo kakve promjene podataka.

Cilj učenjaPrepoznati potencijalnu manipulaciju i provjeriti zahtjev neovisnim, prethodno poznatim komunikacijskim kanalom.
Uprava

Scenarij

„Kritični poslovni sustav nije dostupan.”

Situacija

IT tim priprema oporavak, ali poslovne posljedice i prioriteti još nisu potpuno razjašnjeni.

  1. Razumjeti

    Uloge, odgovornosti i kriteriji eskalacije tijekom incidenta.

  2. Uvježbati

    Donositi odluke u simuliranoj kriznoj situaciji uz nepotpune informacije.

  3. Primijeniti

    Odrediti prioritete oporavka i jasno komunicirati odluke.

Cilj učenjaRazumjeti odgovornosti, prioritete kontinuiteta poslovanja, eskalaciju i donošenje odluka tijekom incidenta.

IT i sigurnosno osoblje

Scenarij

„Otkrivena je ozbiljna ranjivost na poslovno kritičnom sustavu.”

Situacija

Zakrpu nije moguće odmah primijeniti zbog operativnih ograničenja.

  1. Razumjeti

    Tehnički kontekst ranjivosti i stvarnu izloženost sustava.

  2. Uvježbati

    Odabrati privremene zaštitne mjere i procijeniti njihove posljedice.

  3. Primijeniti

    Dokumentirati odluku i planirati otklanjanje u dogovorenom roku.

Cilj učenjaProcijeniti izloženost, odabrati privremene zaštitne mjere, dokumentirati odluku i planirati otklanjanje.

Ilustrativni edukacijski scenariji — ne opisuju stvarne incidente ni stvarne organizacije.

Edukacije prilagođene različitim ulogama

  1. 01 — Sigurnosna svijest zaposlenika

    Sigurnost počinje svakodnevnim odlukama.

    Programi namijenjeni svim zaposlenicima, neovisno o njihovu tehničkom predznanju.

    Teme mogu uključivati:

    • prepoznavanje phishinga i drugih oblika prijevare
    • sigurno korištenje poslovne e-pošte i interneta
    • zaštitu korisničkih računa, lozinki i višefaktorsku autentifikaciju
    • sigurno postupanje s poslovnim i osobnim podacima
    • zaštitu mobilnih uređaja i rad izvan ureda
    • prepoznavanje i prijavljivanje sigurnosnih incidenata

    Cilj nije da zaposlenici postanu sigurnosni stručnjaci, nego da razumiju rizike s kojima se susreću i znaju kako postupiti.

  2. 02 — Socijalni inženjering i phishing

    Napadači ne pokušavaju uvijek probiti sustav. Ponekad pokušavaju uvjeriti osobu da sama napravi pogrešan korak.

    Posebnu pozornost posvećujemo socijalnom inženjeringu i manipulacijskim tehnikama koje koriste povjerenje, autoritet, hitnost, strah ili znatiželju.

    Obrađujemo stvarne i ilustrativne scenarije:

    • phishing i ciljane prijevare putem e-pošte
    • vishing, smishing i QR phishing
    • lažno predstavljanje rukovoditelja i poslovnih partnera
    • prijevare s računima i izmjenama podataka za plaćanje
    • manipulaciju putem komunikacijskih i suradničkih platformi
    • uporabu generativne umjetne inteligencije i lažiranog glasa u prijevarama

    Naglasak je na prepoznavanju manipulacije, neovisnoj provjeri zahtjeva i pravilnoj reakciji.

    Nije dovoljno znati kako phishing izgleda. Važno je znati što učiniti kada poruka izgleda uvjerljivo.

    Za dodatne informacije pogledajte našu uslugu Socijalni inženjering.

  3. 03 — Edukacije za upravu i menadžment

    Kibernetička sigurnost nije samo odgovornost IT odjela.

    Uprava i odgovorne osobe trebaju razumjeti poslovne posljedice sigurnosnih događaja, kriterije za prihvaćanje rizika i vlastite obveze u upravljanju informacijskom sigurnošću.

    Teme uključuju:

    • upravljanje kibernetičkim rizicima i odgovornost uprave
    • NIS2, ZKS i relevantne regulatorne obveze
    • upravljačke zahtjeve ISO 27001 i ISO 22301
    • donošenje odluka o prihvaćanju rizika i sigurnosnim ulaganjima
    • upravljanje sigurnosnim incidentima i kriznim situacijama
    • kontinuitet poslovanja, oporavak i kritične poslovne ovisnosti
    • sigurnosno izvještavanje, nadzor i odgovornosti dobavljača

    Edukacije se temelje na poslovnim scenarijima, primjerima upravljačkih odluka i razumijevanju posljedica, bez nepotrebnog tehničkog detaljiziranja.

  4. 04 — Specijalističke i tehničke edukacije

    Od razumijevanja sigurnosnih tehnologija do njihove praktične primjene i upravljanja rizicima.

    ITsec provodi specijalističke edukacije namijenjene IT stručnjacima, sigurnosnim profesionalcima, internim auditorima, odgovornim osobama za informacijsku sigurnost i drugim zainteresiranim skupinama.

    Primjeri tema uključuju:

    • Primijenjena kriptografija

      praktična primjena kriptografskih mehanizama, upravljanje ključevima, digitalni certifikati, infrastruktura javnih ključeva (PKI) i zaštita podataka.

    • Sigurnost računalstva u oblaku (Cloud Security)

      modeli odgovornosti, upravljanje identitetima i pristupom, sigurnosne konfiguracije, zaštita podataka i rizici cloud okruženja.

    • Etičko hakiranje i ofenzivna sigurnost

      metodologije sigurnosnog testiranja, razumijevanje ranjivosti, tehnike napada i odgovarajuće obrambene mjere.

    • Upravljanje sigurnosnim rizicima (Risk Management)

      identifikacija, analiza, vrednovanje i postupanje s rizicima, metodologije procjene, registri rizika i donošenje sigurnosnih odluka.

    • Informacijska sigurnost i regulatorna usklađenost

      ISO/IEC 27001, ISO 22301, NIS2, ZKS/UKS i praktična implementacija sigurnosnih zahtjeva.

    • Upravljanje ranjivostima

      identifikacija, procjena, prioritizacija, otklanjanje i provjera tehničkih ranjivosti.

    • Upravljanje sigurnosnim incidentima

      priprema, otkrivanje, analiza, odgovor na incidente i organizacija procesa oporavka.

    • Digitalna forenzika i analiza sigurnosnih događaja

      metode prikupljanja, očuvanja i analize digitalnih dokaza te osnovni postupci digitalnih istraga.

    • Sigurnosne kontrole i interna revizija

      provjera provedbe sigurnosnih kontrola, prikupljanje dokaza, analiza nalaza i priprema za interne audite.

    Edukacije mogu uključivati stručna predavanja, praktične demonstracije, laboratorijske vježbe i analizu stvarnih sigurnosnih scenarija, ovisno o temi, predznanju i potrebama polaznika.

    Popis tema nije konačan. Program, dubina obrade i način izvođenja prilagođavaju se konkretnim potrebama organizacije.

Od teorije do praktične reakcije

Znati pravilo nije isto što i primijeniti ga pod pritiskom.

Tradicionalne edukacije često se oslanjaju na prezentacije i provjeru zapamćenih informacija. Takav pristup može biti koristan, ali nije uvijek dovoljan za situacije u kojima zaposlenik mora donijeti odluku brzo, uz nepotpune informacije ili pod utjecajem manipulacije.

Zato edukacije nadopunjujemo praktičnim scenarijima, interaktivnim pitanjima, grupnim raspravama i analizom mogućih posljedica odluka.

Naš pristup temelji se na tri koraka:

  1. 01 — Razumjeti

    Prepoznati prijetnje, razumjeti vlastite odgovornosti i upoznati sigurnosna pravila organizacije.

  2. 02 — Uvježbati

    Primijeniti znanje na realistične situacije, prepoznati znakove upozorenja i odabrati odgovarajući postupak.

  3. 03 — Provjeriti i poboljšati

    Provjeriti razumijevanje, analizirati odgovore i identificirati područja u kojima su potrebne dodatne upute ili edukacija.

Vanjska platforma · skepsa.com

Skepsa — interaktivno uvježbavanje sigurnosnih odluka

Edukacija ne mora završiti posljednjim slajdom prezentacije.

Skepsa je platforma usmjerena na praktično uvježbavanje prepoznavanja socijalnog inženjeringa i donošenja sigurnosnih odluka kroz interaktivne scenarije.

Umjesto da polaznik samo čita o mogućoj prijevari, scenariji ga potiču da razmotri situaciju, prepozna potencijalnu manipulaciju i odluči kako postupiti.

Takav pristup može nadopuniti klasične edukacije i radionice, posebno kada je cilj razvijati primjenjive vještine prepoznavanja i odgovora na manipulacijske pokušaje.

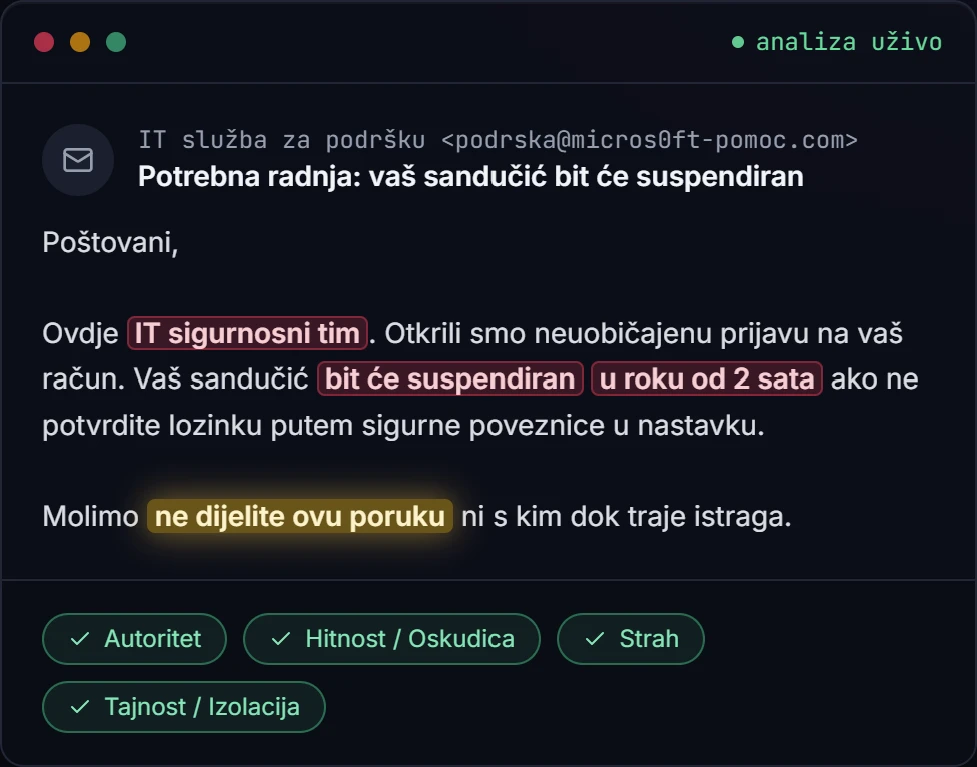
Snimka zaslona iz sustava Skepsa: analiza sumnjive e-poruke u kojoj su označeni okidači manipulacije – autoritet, hitnost, strah i tajnost.
Primjer iz sustava Skepsa · skepsa.com

Edukacije i regulatorna usklađenost

Edukacija zaposlenika nije samo preporučena sigurnosna praksa. Za mnoge organizacije ona je i dio formalnih zahtjeva.

ISO/IEC 27001:2022, kroz kontrolu A.6.3, obuhvaća sigurnosnu svijest, obrazovanje i osposobljavanje zaposlenika te relevantnih zainteresiranih strana, u skladu s njihovim ulogama.

ISO 22301 obuhvaća potrebne kompetencije i razumijevanje odgovornosti u području kontinuiteta poslovanja.

NIS2 i hrvatski ZKS/UKS za subjekte na koje se primjenjuju propisuju odgovarajuće aktivnosti edukacije, osposobljavanja i podizanja sigurnosne svijesti. Posebna se pozornost posvećuje odgovornim osobama, zaposlenicima s relevantnim sigurnosnim zaduženjima te prepoznavanju kibernetičkih prijetnji.

Ovisno o primjenjivim zahtjevima, organizacija treba moći pokazati ne samo da je edukacija provedena, nego i da je odgovarajuće planirana, prilagođena potrebama i dokumentirana.

ITsec može pomoći u pripremi programa edukacije, provedbi radionica te izradi i organizaciji odgovarajućih evidencija, materijala i provjera razumijevanja, prema dogovorenom opsegu usluge.

Kako organiziramo edukacije?

Sadržaj prilagođavamo organizaciji, a ne organizaciju unaprijed pripremljenoj prezentaciji.

Edukacije mogu biti organizirane kao:

  • Predavanja i stručni seminari

    strukturiran prijenos znanja uz pitanja, raspravu i praktične primjere.

  • Interaktivne radionice

    analiza scenarija, rješavanje problema i aktivno sudjelovanje polaznika.

  • Upravljačke i krizne vježbe

    razmatranje odluka, odgovornosti i komunikacije u simuliranim sigurnosnim situacijama.

  • Kratke ciljane edukacije

    tematski programi usmjereni na konkretnu skupinu zaposlenika ili sigurnosni problem.

  • Praktične demonstracije i laboratorijske vježbe

    demonstracija sigurnosnih tehnologija, metoda analize i odgovarajućih zaštitnih mjera.

  • Interaktivno uvježbavanje

    primjena scenarija i digitalnih obrazovnih sadržaja, gdje je prikladno.

Edukacije se mogu održavati uživo ili na daljinu, a trajanje, razina detalja, broj polaznika i termin određuju se u dogovoru s organizacijom.

Što dobiva vaša organizacija?

Ovisno o dogovorenom programu:

  • edukaciju prilagođenu poslovnim procesima, rizicima i odgovornostima polaznika

  • kvalitetno strukturirane obrazovne materijale

  • praktične primjere i scenarije relevantne za stvarno poslovanje

  • mogućnost provjere razumijevanja i dodatnih preporuka

  • evidenciju provedbe edukacije i sudjelovanja polaznika

  • preporuke za nastavak osposobljavanja i razvoj sigurnosne kulture

Naš je cilj da edukacija bude stručna, razumljiva i zanimljiva, uz otvorenu komunikaciju, opuštenu atmosferu i aktivno uključivanje polaznika.

Što nudi ITsec?

ITsec spaja dugogodišnje iskustvo u visokoškolskom obrazovanju i stručnim edukacijama s praktičnim iskustvom u informacijskoj sigurnosti, primijenjenoj kriptografiji, sigurnosnim tehnologijama, upravljanju rizicima, auditima i regulatornoj usklađenosti.

To nam omogućuje da složene sigurnosne teme približimo različitim skupinama polaznika, bez nepotrebnog pojednostavljivanja sadržaja ili pretjeranog korištenja tehničkog žargona.

Ne nudimo jedan univerzalni program za sve organizacije. Edukacije oblikujemo prema stvarnim poslovnim potrebama, postojećim znanjima i rizicima.

Cilj nije samo prenijeti informacije, nego razviti razumijevanje koje polaznicima pomaže donositi sigurnije odluke u svakodnevnom radu.

Kontakt

Dogovorite edukaciju prilagođenu vašoj organizaciji

Bilo da trebate jednokratnu radionicu, edukaciju za upravu, specijalistički program ili kontinuirano osposobljavanje zaposlenika, ITsec može pomoći u oblikovanju i provedbi odgovarajućeg programa.